
En bref
Oui, un site WordPress peut être piraté sans la moindre faille sur le site lui-même. Un cas fréquent passe par la boîte e-mail de l’administrateur : un pirate qui y accède n’a qu’à cliquer sur « Mot de passe oublié » pour prendre la main sur le site. Un ordinateur infecté, un Wi-Fi mal protégé ou un message d’hameçonnage peuvent aussi ouvrir la porte. Protégez donc tout l’environnement : double authentification sur les e-mails, appareils à jour avec antivirus, réseaux sécurisés et vigilance face aux faux messages.
Le piratage d’un site WordPress est souvent associé à des vulnérabilités directes sur le site lui-même, telles que des plugins obsolètes ou des mots de passe faibles. Cependant, la réalité est que les sources de ces attaques peuvent souvent être trouvées en dehors du site web, dans l’écosystème numérique plus large de l’utilisateur. Cet article explore comment des facteurs externes peuvent compromettre la sécurité de votre site WordPress et comment adopter une approche holistique de la sécurité.
Comment un site peut-il être piraté de l’extérieur ?
Exemple de compromission via e-mail
Un cas fréquent de piratage ne provient pas directement du site WordPress mais de l’accès indirect via la boîte e-mail associée. Si un pirate parvient à accéder à une boîte e-mail, il peut simplement utiliser la fonction de récupération de mot de passe pour prendre le contrôle d’un site.
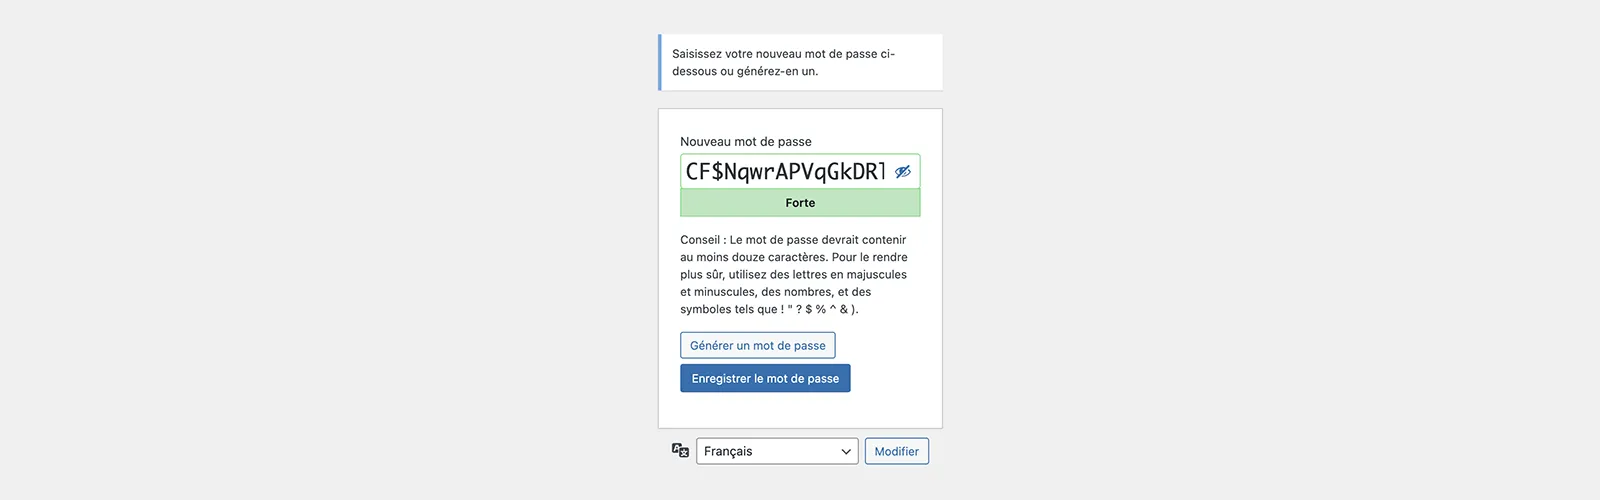
Cela démontre que la sécurité du site web n’est pas uniquement une question de maintenance sur le site lui-même, mais relève aussi de la sécurité des systèmes connexes, comme les e-mails.
Sécurité de l’infrastructure globale
Les attaques peuvent également provenir de systèmes connectés au réseau du site web, tels que des ordinateurs infectés par des malwares, des réseaux Wi-Fi compromis, ou même des dispositifs mobiles connectés. Chaque élément de l’infrastructure numérique peut présenter une porte d’entrée pour les pirates.
Pourquoi la sécurité globale est cruciale
Diversité des techniques d’attaque
Les hackers utilisent une multitude de techniques pour exploiter les faiblesses, allant du phishing à l’ingénierie sociale, en passant par les attaques de force brute. La diversification de leurs méthodes signifie que se concentrer uniquement sur la sécurité du site WordPress peut s’avérer insuffisante.
Exemple de mesures de sécurité hlobales
- Sécurité des e-mails : Utilisation de systèmes de vérification en deux étapes pour les comptes e-mail.
- Sécurité du réseau : S’assurer que les réseaux Wi-Fi sont sécurisés et que les appareils sont protégés par des antivirus à jour.
- Éducation et formation : Former les utilisateurs à reconnaître les tentatives de phishing et autres formes d’escroqueries en ligne.
Comment protéger tout votre environnement ?
Audits de sécurité réguliers
Effectuer des audits de sécurité réguliers de toute l’infrastructure informatique, pas seulement du site WordPress. Cela inclut les analyses de sécurité des réseaux et des dispositifs personnels utilisés pour administrer ou accéder au site.
Mises à jour complètes
Maintenir tous les logiciels à jour, pas seulement WordPress et ses plugins. Cela inclut les systèmes d’exploitation des appareils et les applications couramment utilisées.
Politique de sécurité complète
Développer et mettre en œuvre une politique de sécurité complète qui inclut des directives claires pour tous les aspects de l’infrastructure numérique de l’entreprise.
En conclusion :
Le piratage de votre site WordPress peut ne pas venir directement de votre site. Adopter une approche de sécurité globale est essentiel pour se protéger contre les attaques. En renforçant la sécurité à tous les niveaux de l’infrastructure numérique, vous réduisez considérablement les risques de compromission de votre site.