
Résumé de l’article
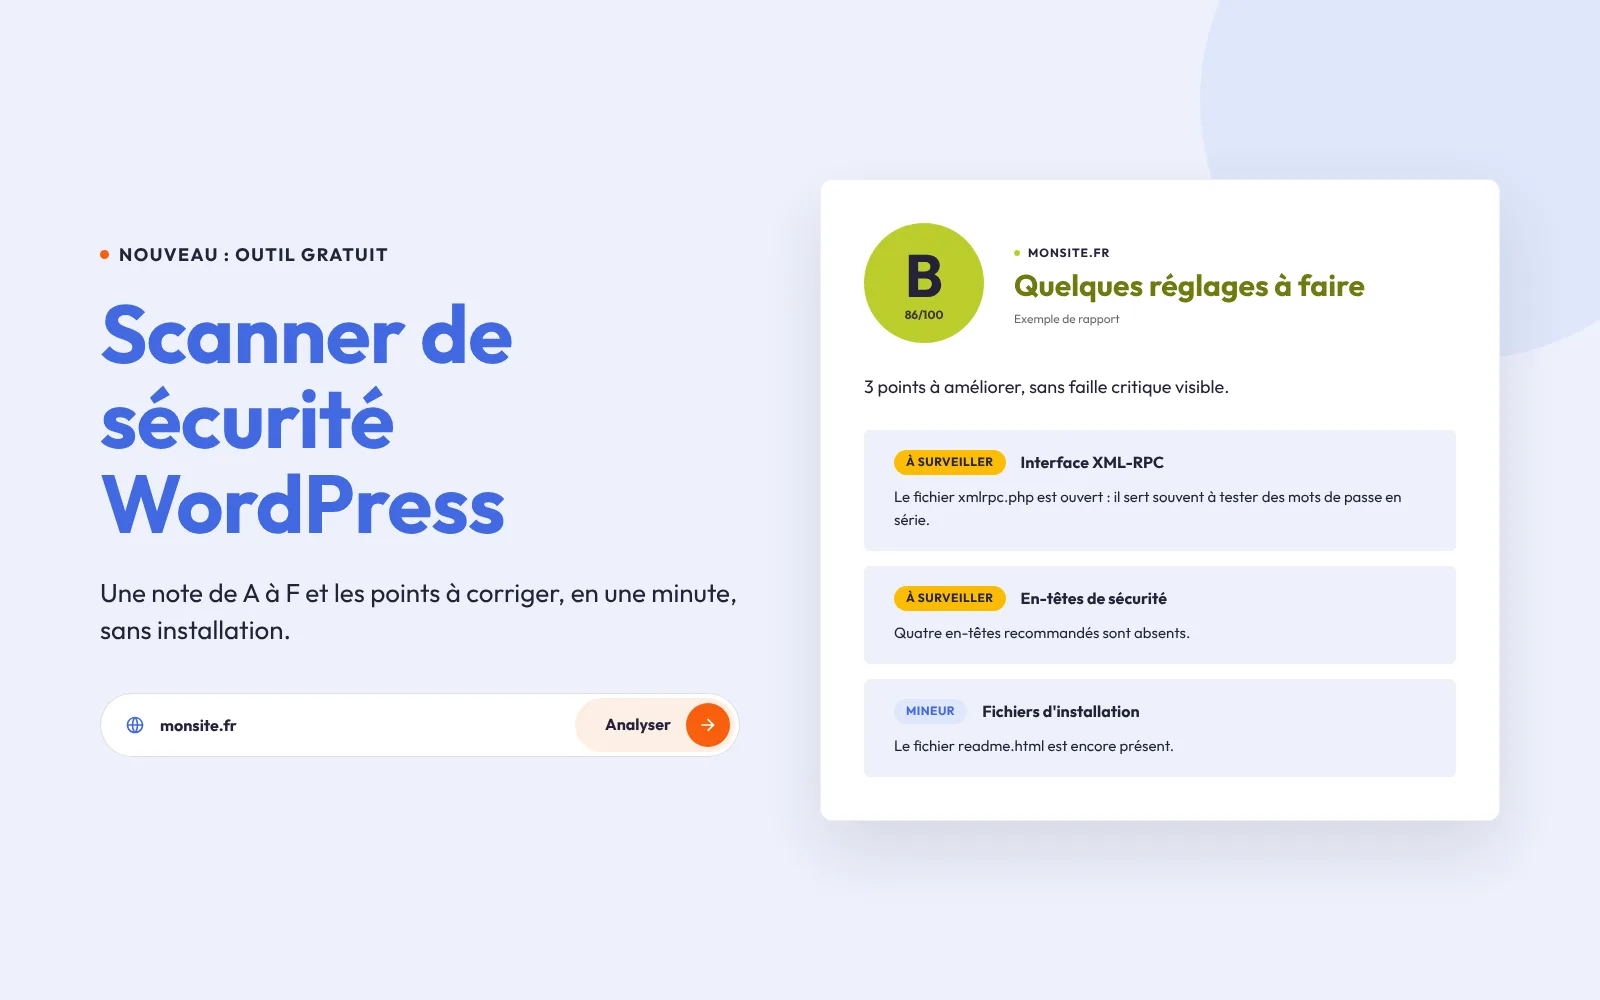
Nous lançons un scanner de sécurité WordPress gratuit, accessible sans inscription. Saisissez l’adresse d’un site : en une minute, l’outil contrôle de l’extérieur ses versions, sa configuration, son serveur et sa réputation, puis affiche une note de A à F avec la liste des points à corriger, expliqués sans jargon.
Dans la plupart des piratages que nous traitons, la porte d’entrée était visible depuis l’extérieur bien avant l’attaque : une extension restée des mois sans mise à jour, un fichier de sauvegarde oublié à la racine, une version de WordPress affichée en clair. Les robots qui parcourent le web repèrent ces signaux en quelques secondes. Le propriétaire du site, lui, ne les voit souvent qu’une fois le mal fait.
C’est pour inverser ce rapport que nous avons conçu notre scanner de sécurité WordPress. Il ne remplace pas une maintenance WordPress régulière, mais il donne en une minute une photographie honnête de ce qu’un attaquant peut apprendre sur votre site.
Ce que le scanner vérifie sur votre site WordPress
L’analyse regroupe une vingtaine de contrôles en cinq familles. Chacun lit une information publique, exactement comme le ferait un visiteur ou un moteur de recherche.
- Les versions : WordPress, le thème et les extensions visibles sont comparés aux dernières versions publiées, et les extensions retirées du répertoire officiel sont signalées.
- La configuration : liste des comptes lisible par l’API, interface XML-RPC ouverte, fichiers d’installation encore présents, dossiers listés, erreurs PHP affichées et fichiers sensibles oubliés (sauvegardes, journaux, copies de configuration).
- Le serveur et le chiffrement : HTTPS et redirection, validité du certificat, anciens protocoles TLS, version de PHP exposée et en-têtes de sécurité.
- La réputation : code masqué ou injecté dans la page, liens de spam cachés, scripts chargés depuis des domaines inconnus et, quand le service est actif, présence sur une liste noire de navigation sûre.
- La santé : compression, cache navigateur et temps de réponse de la page d’accueil. Ces points ne comptent pas dans la note, mais ils pèsent sur la vitesse du site.
Certaines informations ne sont pas visibles de l’extérieur, et c’est souvent bon signe : une version masquée ou une extension premium absente du répertoire officiel ne peuvent pas être comparées. Dans ce cas, le contrôle est simplement marqué comme non vérifié. Nous avons fait le choix de ne rien conclure plutôt que de vous alarmer à tort.
Comment lire la note de A à F
Chaque point relevé est classé par gravité : critique, important, à surveiller, mineur ou simple information. Un point critique, comme une faille connue sur une extension ou un fichier sensible accessible, plafonne la note à D, quel que soit le reste. Le rapport rappelle aussi les contrôles réussis, pour que vous sachiez ce qui est déjà en ordre.
Sous chaque point, un bloc « Comment corriger » donne la marche à suivre. Certaines corrections tiennent en un réglage, d’autres demandent d’intervenir sur le serveur : dans tous les cas, faites une sauvegarde complète avant de toucher à quoi que ce soit, comme nous l’expliquons dans notre guide pour effectuer des sauvegardes de son site WordPress.
Ce que nous voyons le plus souvent
Les mêmes points reviennent sur une grande partie des sites que nous analysons : des extensions en retard de plusieurs versions, XML-RPC laissé ouvert, des en-têtes de sécurité absents et des fichiers d’installation jamais supprimés. Ils sont rarement graves pris un par un, mais ensemble, ils facilitent le travail des robots. Notre article sur les failles WordPress les plus exploitées montre ce qu’ils cherchent en priorité.
Une analyse passive, sans risque pour le site
Le scanner ne fait que lire. Il ne tente aucune connexion, ne teste aucun mot de passe et n’envoie aucun code d’attaque. Quand il repère un fichier sensible, il vérifie sa présence sans jamais en lire le contenu, et le rapport n’en affiche pas l’adresse.
Pour éviter les abus, chaque visiteur dispose de trois analyses par heure et de dix par jour, et un même site n’est réanalysé qu’au bout de 24 heures. Aucune donnée personnelle n’est demandée : une empreinte non réversible de l’adresse IP sert à appliquer ces limites, puis elle est effacée au bout de 24 heures. Le propriétaire d’un site peut aussi demander qu’il soit exclu de l’outil.
À éviter
- Se fier à une note A pour espacer les mises à jour : la note décrit le site à un instant donné.
- Corriger un point critique sans sauvegarde, surtout sur une boutique en ligne.
- Analyser un site qui ne vous appartient pas sans l’accord de son propriétaire.
Ce que le scanner ne peut pas voir
Une analyse depuis l’extérieur a ses limites, et nous préférons les annoncer clairement. Elle ne voit ni les fichiers modifiés sur le serveur, ni les comptes administrateurs créés par un pirate, ni une porte dérobée cachée dans une extension. Une bonne note ne prouve donc pas qu’un site est sain. Si votre site se comporte bizarrement, notre guide comment savoir si mon site WordPress a été piraté vous aide à faire le point, et la page site WordPress piraté explique comment nous intervenons.
Pour aller plus loin sur le renforcement de WordPress, la documentation officielle Hardening WordPress détaille les réglages de base : mots de passe, permissions de fichiers et droits de la base de données.
Et après l’analyse ?
Le rapport se termine par une suggestion adaptée à la note. Avec un D, un E ou un F, mieux vaut ne pas attendre : notre équipe peut intervenir en dépannage WordPress urgent, à distance, du lundi au vendredi. Avec un B ou un C, quelques corrections suffisent souvent, et nous pouvons nous en charger au tarif de 70 € TTC de l’heure, dès 35 € TTC la demi-heure. Avec un A, le plus dur est fait : il reste à garder ce niveau dans la durée.
En conclusion :
Notre scanner de sécurité WordPress est gratuit, sans inscription et sans installation. Lancez-le sur votre site, lisez les points relevés et corrigez d’abord les critiques. Si vous préférez déléguer, notre équipe DépannageWP s’occupe des corrections, puis de la maintenance de votre site WordPress chaque mois pour qu’il reste à jour. L’audit est gratuit et nos interventions sont satisfait ou remboursé.